Mateusz Zaborowski: początkiem dyskusji o cyberbezpieczeństwie musi być wdrożenie w szpitalach polityki minimalnych dostępów
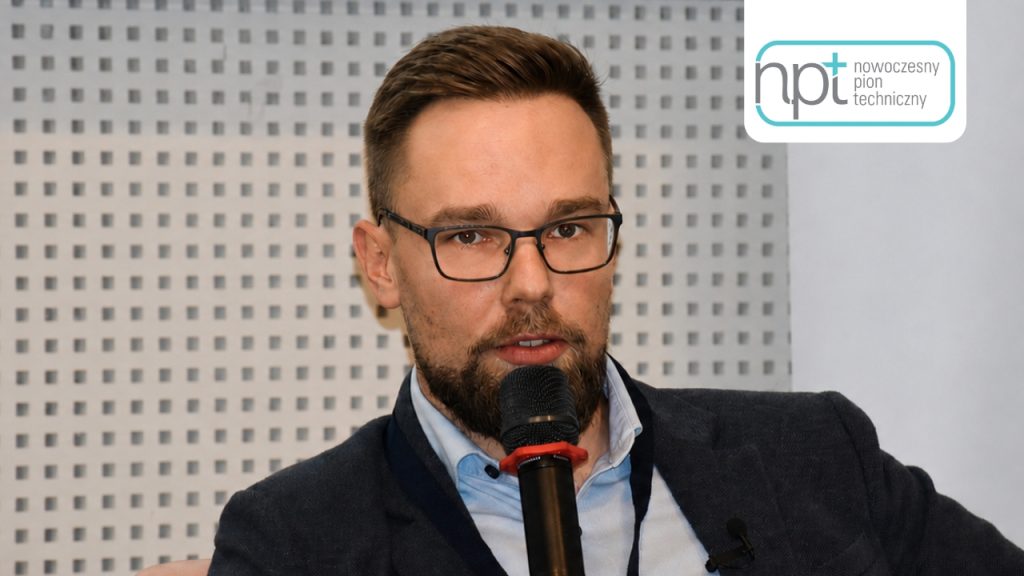
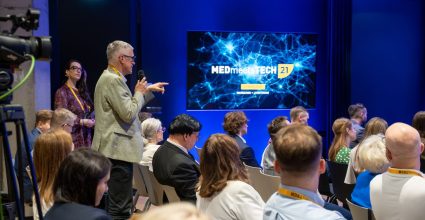
W ostatnich latach rola technologii informatycznych w placówkach medycznych uległa diametralnej zmianie. O tym, co jest kluczowym elementem zarządzania nowoczesną infrastrukturą IT i dlaczego tak ważna jest polityka minimalnych dostępów, mówił Mateusz Zaborowski, inżynier sieciowy z firmy Vernity, podczas panelu dyskusyjnego w ramach XII Kongresu Nowoczesny Pion Techniczny.
Ekspert wskazał na ewolucję postrzegania infrastruktury sieciowej, która przestała być jedynie technicznym dodatkiem, a stała się fundamentalnym filarem działalności leczniczej.
– Współczesna sieć komputerowa stanowi szkielet, bez którego żaden szpital nie jest w stanie realizować swoich podstawowych zadań. To wymusiło całkowitą zmianę podejścia do jej projektowania już na najniższej warstwie fizycznej – musi być ona maksymalnie odporna i niezawodna, aby awaria pojedynczego urządzenia nie sparaliżowała pracy całej jednostki – podkreślał.
Zapewnienie ciągłości działania wymaga od działów IT wdrożenia pełnej kontroli nad środowiskiem sieciowym. Mateusz Zaborowski zdefiniował pojęcie tzw. widoczności jako kluczowego elementu zarządzania nowoczesną infrastrukturą. Postuluje on konieczność świadomego i rygorystycznego nadzoru nad każdym urządzeniem – od komputerów biurowych po aparaturę medyczną stojącą bezpośrednio przy łóżkach pacjentów.
– Administrator musi dokładnie wiedzieć, co znajduje się w sieci, jakie urządzenia się ze sobą komunikują i czy mają do tego prawo. Brak takiej przejrzystości stwarza ogromne ryzyko zainfekowania systemów przez złośliwe oprogramowanie, które poprzez zaszyfrowanie kluczowych zasobów i serwerów może całkowicie unieruchomić szpital – ostrzegł specjalista.
Zaborowski odniósł się również do realiów budżetowych placówek, zauważając, że skuteczne budowanie bezpieczeństwa nie zawsze musi wiązać się z kosztownymi zakupami, lecz często polega na optymalnym i mądrym wykorzystaniu posiadanych już narzędzi.
W kontekście nasilających się cyberataków i nieograniczonej kreatywności hakerów ekspert ocenił, że ochrona szpitala wymaga podejścia wielopłaszczyznowego. Choć doniesienia medialne wywierają silną presję na zarządy placówek, obrona przed zagrożeniami – od zainfekowanych wiadomości e-mail po prywatny sprzęt podłączany do sieci przez personel – musi opierać się na żelaznych regułach.
W podsumowaniu swojej wypowiedzi Zaborowski sformułował fundamentalną zasadę współczesnego bezpieczeństwa IT.
– Początkiem jakiejkolwiek dyskusji o cyberbezpieczeństwie musi być wdrożenie polityki minimalnych dostępów. W szpitalach funkcjonują tysiące urządzeń i niedopuszczalna jest sytuacja, w której mają one do siebie swobodny dostęp. Każdy sprzęt powinien komunikować się wyłącznie w tym obszarze, który jest mu absolutnie niezbędny do pracy – zaznaczył.
Dopiero po zabezpieczeniu tych podstaw placówki mogą skutecznie wdrażać zaawansowane systemy analizy behawioralnej ruchu sieciowego.
Nagranie panelu eksperckiego jest dostępne tutaj. Sprawdź również obszerną relację z XII Kongresu Nowoczesny Pion Techniczny, który odbył się w Toruniu 14 i 15 maja 2026 r.: Między technologią a organizacją – jak dziś planuje się szpitalne inwestycje.
Czytaj także: Dariusz Rajczyk: kluczowe kompetencje zarządcze to umiejętności miękkie
Komentarze


Czytaj najciekawsze teksty branżowe
Dołącz do odbiorców newslettera!
Strefa wiedzy
771 praktycznych artykułów - 324 ekspertów - 16 kategorii tematycznych

Czytaj najciekawsze teksty branżowe
Dołącz do odbiorców newslettera!